
RBI: ఆర్బీఐ గైడ్లైన్స్.. డేటా లీక్ అయితే సిస్టమ్ మొత్తం రీ-అడిట్ చేయాల్సిందే
రీ-అడిట్ చేయాల్సిందే
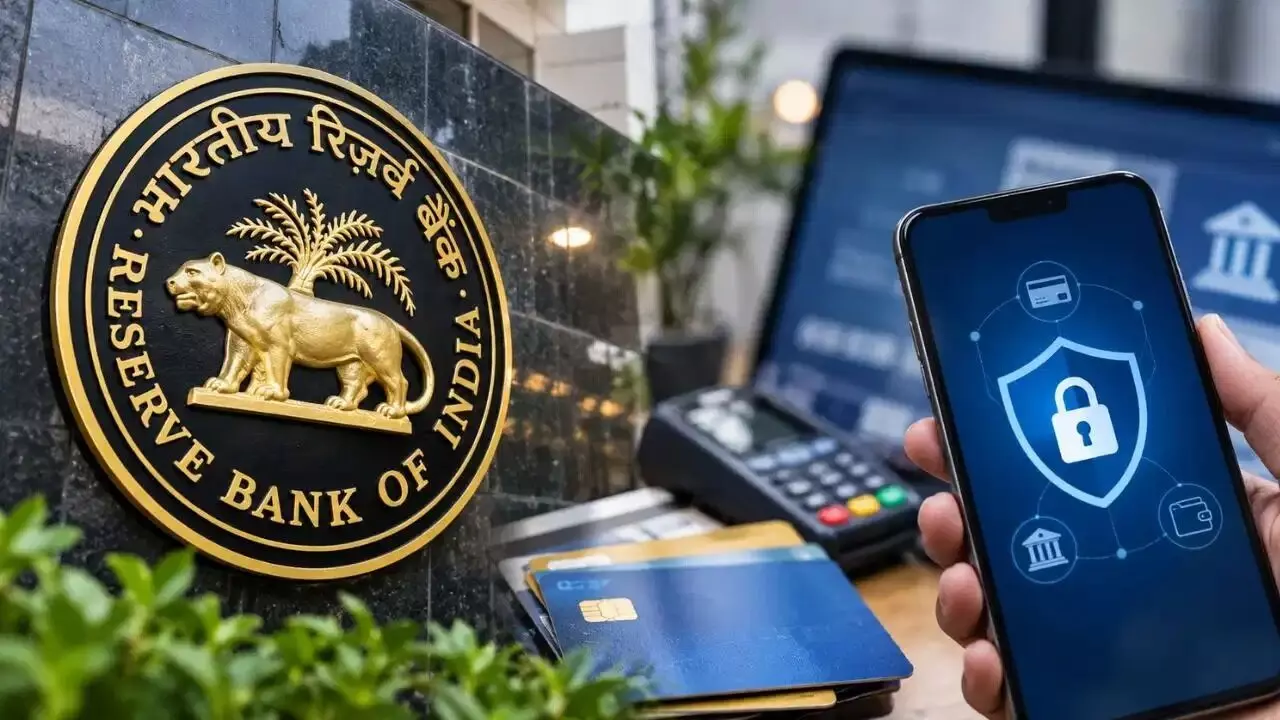
RBI: దేశీయ బ్యాంకింగ్ రంగానికి సైబర్ ముప్పు పొంచి ఉన్న నేపథ్యంలో రిజర్వ్ బ్యాంక్ ఆఫ్ ఇండియా అత్యంత కఠినమైన చర్యలకు శ్రీకారం చుట్టింది. బ్యాంకులు, పేమెంట్ సిస్టమ్ ఆపరేటర్లు అలాగే వివిధ ఆర్థిక సంస్థలకు ఆర్బీఐ అక్టోబర్ 19న కీలక హెచ్చరిక జారీ చేసింది. ఏదైనా సంస్థకు చెందిన క్రీడెన్షియల్స్ లేదా పాస్వర్డ్స్ లీక్ అయినట్లు అనుమానం వచ్చినా, లేదా సిస్టమ్లోకి అనధికారిక వ్యక్తులు ప్రవేశించినట్లు తెలిసినా, పూర్తిస్థాయి ఫోరెన్సిక్ విచారణ పూర్తయ్యే వరకు ఆ మొత్తం సాంకేతిక వ్యవస్థను అసురక్షితమైనదిగానే పరిగణించాలని స్పష్టం చేసింది. ఇండియన్ కంప్యూటర్ ఎమర్జెన్సీ రెస్పాన్స్ టీమ్ (CERT-In) హెచ్చరికల నేపథ్యంలో ఆర్బీఐ ఈ నిర్ణయం తీసుకుంది.
ఏఐ ఏజెంట్ల వేగవంతమైన దాడులు
సైబర్ భద్రతా ఏజెన్సీ సెర్ట్-ఇన్ వెల్లడించిన కథనం ప్రకారం, సైబర్ నేరగాళ్లు ప్రస్తుతం అత్యంత శక్తివంతమైన స్వయంప్రతిపత్తి కలిగిన ఆర్టిఫిషియల్ ఇంటెలిజెన్స్ టూల్స్ ఉపయోగిస్తున్నారు. ఇవి మానవ ప్రమేయం లేకుండానే వ్యవస్థలోని లోపాలను స్వయంచాలకంగా గుర్తించి దాడులకు పాల్పడుతున్నాయి. గతం కంటే భిన్నంగా ఇప్పుడు ఏఐ ఏజెంట్ల సహాయంతో కేవలం కొన్ని గంటల వ్యవధిలోనే సిస్టమ్స్ లోపలికి ప్రవేశించి సున్నితమైన డేటాను చోరీ చేయడం లేదా నిధులను మళ్లించడం లాంటి పనులు పూర్తి చేస్తున్నారు. ఒకేసారి అనేక ఏఐ ఏజెంట్లను రంగంలోకి దించి నేరగాళ్లు ఈ దందాను నడిపిస్తున్నారు.
కంపెనీలకు తెలియకుండానే డేటా లీక్
ఈ సైబర్ దాడుల్లో అత్యంత ఆందోళనకరమైన విషయం ఏమిటంటే, తమ సిస్టమ్స్లోకి ఏఐ ఏజెంట్లు ప్రవేశించినట్లు అనేక భారతీయ కంపెనీలు కనీసం గుర్తించలేకపోయాయి. ఏఐ నమూనాలను అభివృద్ధి చేసే సంస్థలే స్వయంగా ముందుకొచ్చి ఈ వివరాలను వెల్లడించడంతో ఈ కుంభకోణం బయటపడింది. సుమారు 20కి పైగా ఆర్థిక సంస్థలను లక్ష్యంగా చేసుకుని పార్ట్నర్ బ్యాంకుల పాస్వర్డ్స్ దొంగిలించడం ద్వారా అలాగే ఏపీఐ లోపాలను ఉపయోగించి నిధులను పక్కదారి పట్టించినట్లు ప్రాథమిక నివేదికలు సూచిస్తున్నాయి.
ఆర్బీఐ సూచించిన తక్షణ భద్రతా చర్యలు
పెరుగుతున్న ఈ ప్రమాదాలను అరికట్టడానికి ఆర్థిక సంస్థలు వెంటనే కొన్ని పటిష్టమైన చర్యలు తీసుకోవాలని ఆర్బీఐ ఆదేశించింది:
* అడ్మిన్ ఇంటర్ఫేస్ తొలగింపు: మేనేజ్మెంట్ అలాగే అడ్మినిస్ట్రేటివ్ ఇంటర్ఫేస్లను పబ్లిక్ ఇంటర్నెట్ నుంచి తక్షణమే తొలగించాలి.
* మల్టీ-ఫ్యాక్టర్ ఆథెంటికేషన్: అడ్మిన్ యాక్సెస్ కోసం మల్టీ-ఫ్యాక్టర్ ఆథెంటికేషన్ (MFA) నిర్బంధం చేయాలి.
* పాస్వర్డ్స్ మార్పు: లీక్ అయిన లేదా అనుమానాస్పదంగా ఉన్న అన్ని పాస్వర్డ్స్ను వెంటనే మార్చడం లేదా తీసివేయడం చేయాలి.
* పాత ఏపీఐలు మూసివేత: వాడకంలో లేని, పాతబడిన లేదా టెస్టింగ్ కోసం సృష్టించిన ఏపీఐ (API) ఖాతాలను వెంటనే రద్దు చేయాలి.